LDAP
Включите LDAP, чтобы пользователи входили через каталог (Active Directory или другой LDAP-сервер). Локальные учётные записи при этом остаются. Bootstrap-админ и другие локальные пароли для аварийного доступа хранятся в Tracera.
Откройте Админ → LDAP.
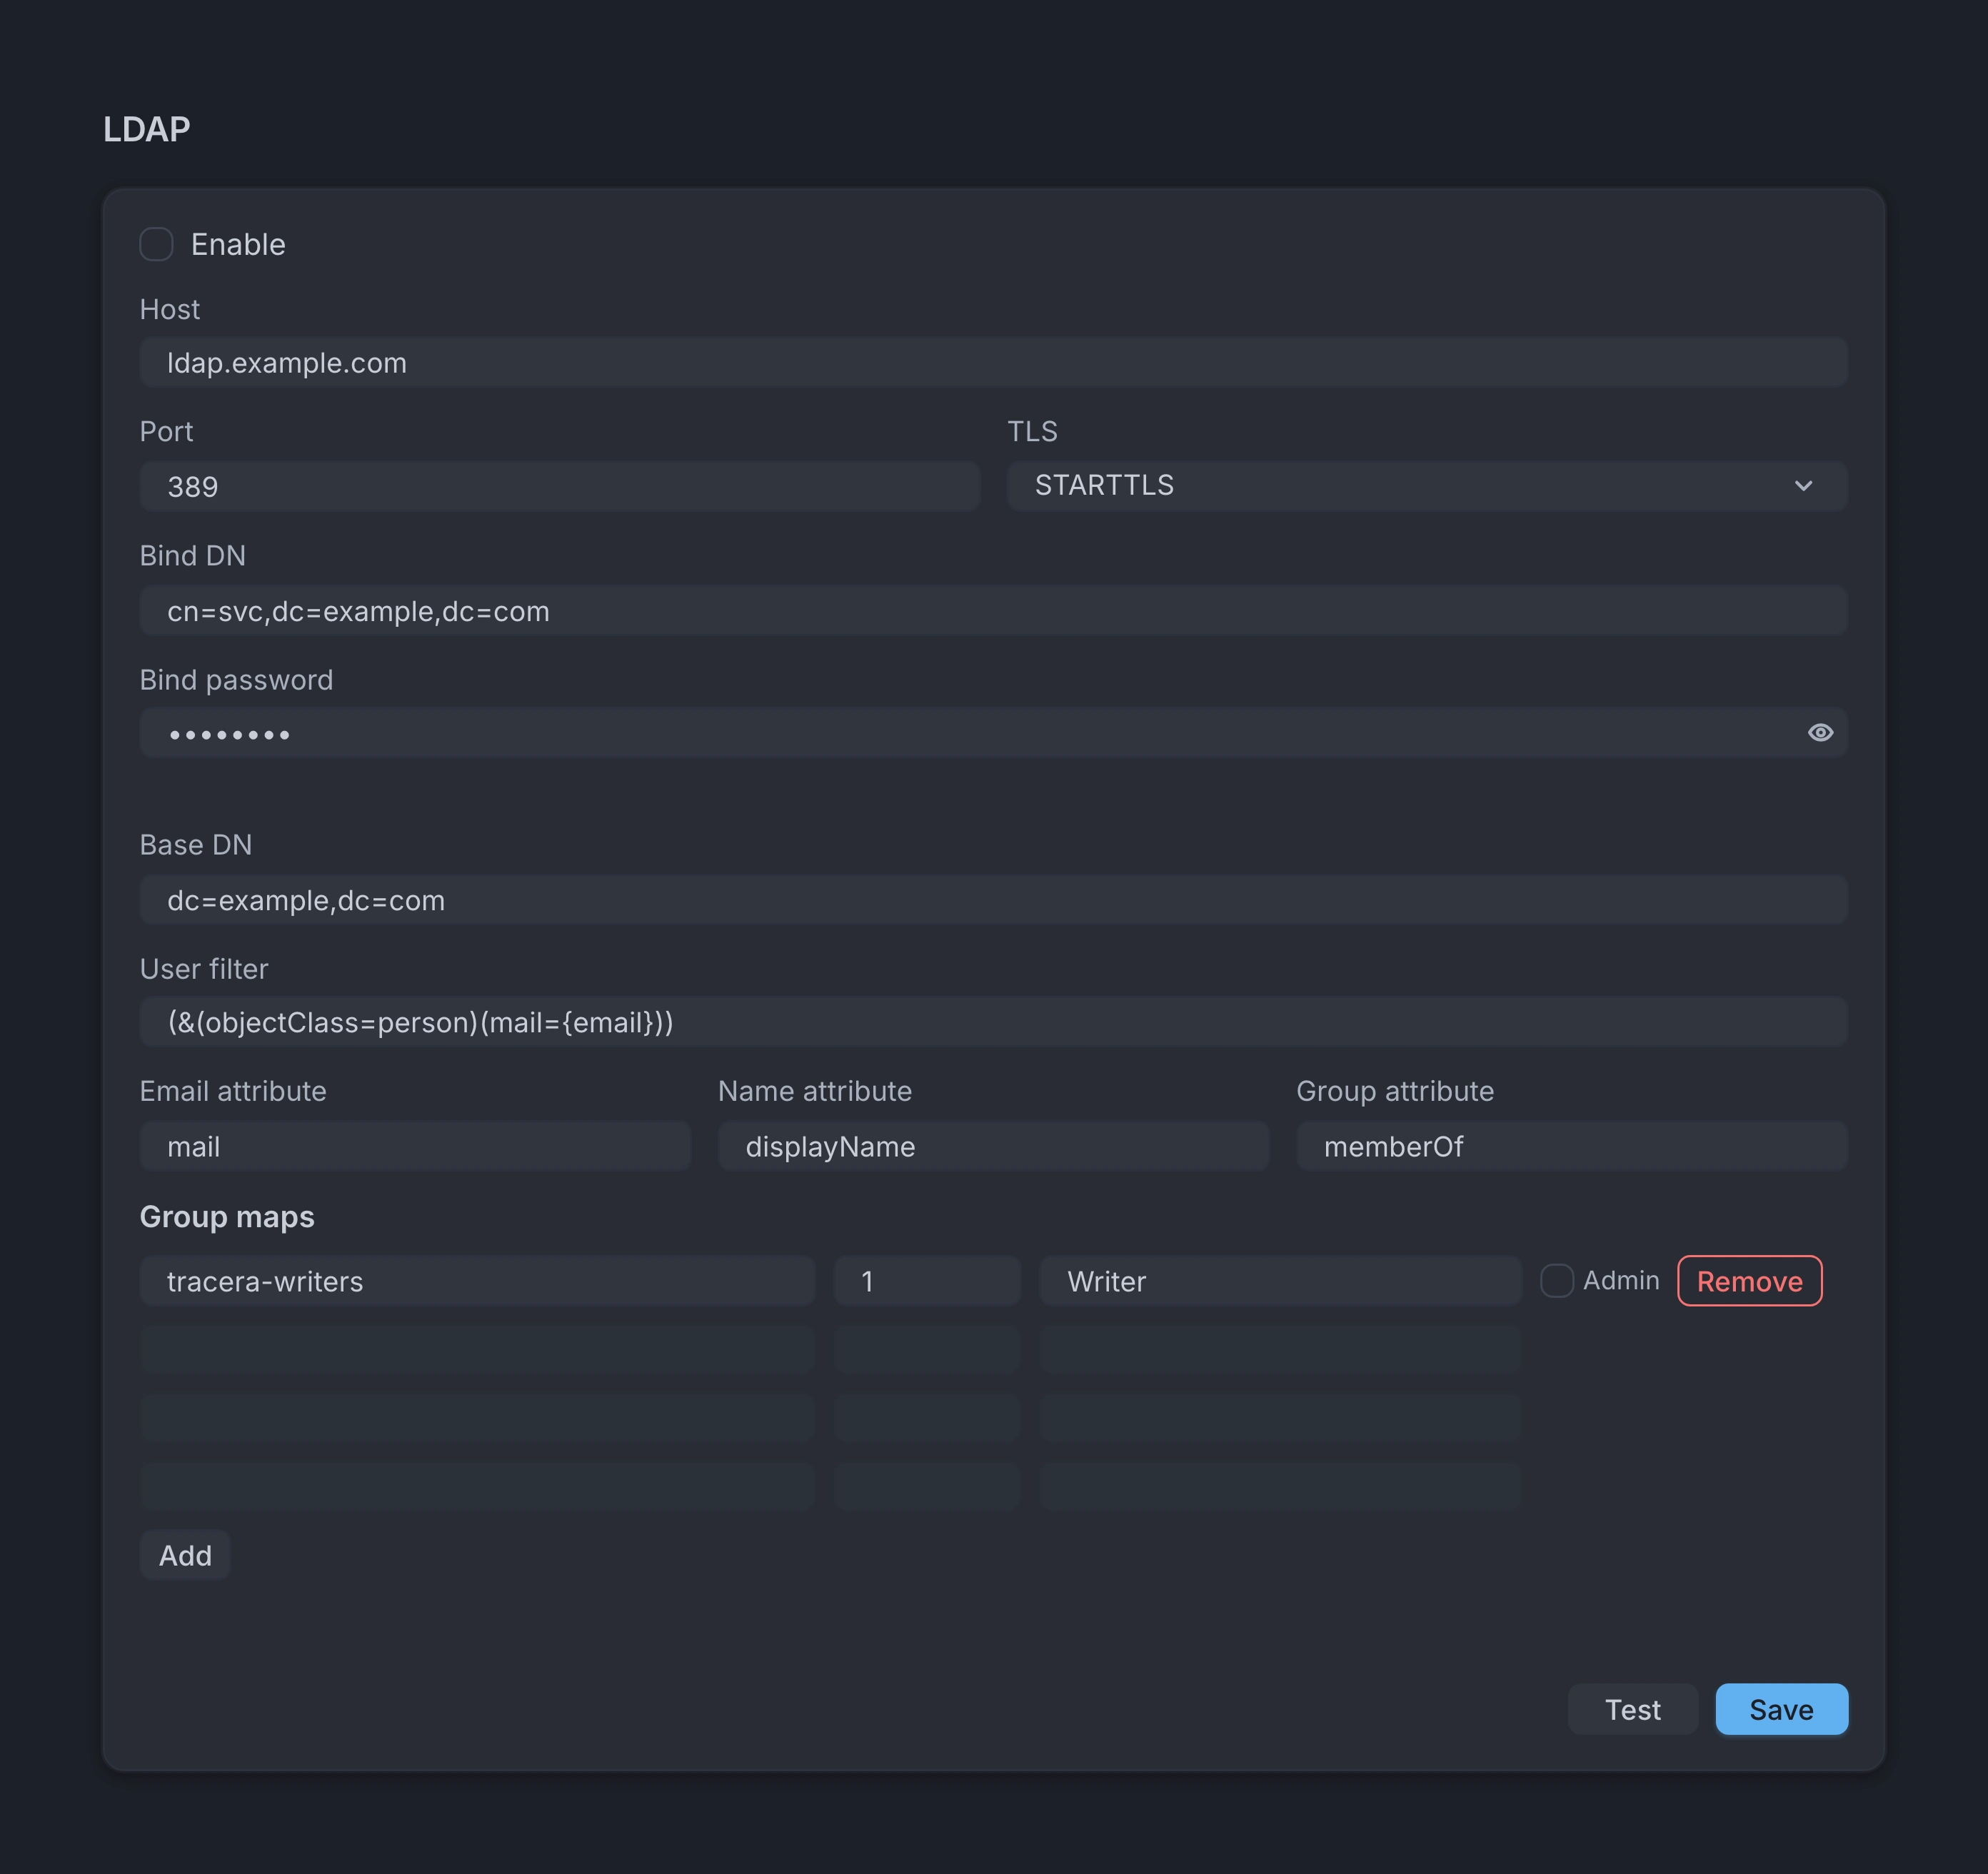
Подключение
DN (distinguished name) — полный путь записи в LDAP, например
cn=svc,dc=example,dc=com.
- Включить — включает вход через LDAP
- Хост, Порт и TLS — адрес LDAP-сервера; в TLS —
Нет, STARTTLS или LDAPS - Bind DN — путь служебной учётной записи для поиска в LDAP
- Пароль bind — пароль учётной записи из Bind DN. Оставьте поле пустым, если не хотите менять текущий пароль
- Base DN — путь, с которого начинается поиск пользователей
- Фильтр пользователя — должен содержать
{email}(подставляется email при входе) - Атрибут почты, Атрибут имени и Атрибут группы — по умолчанию
mail,displayNameиmemberOf
Перед первым включением нажмите Проверить, затем Сохранить.
Карта групп
В блоке Карта групп сопоставьте группу LDAP с ролью в проекте:
- Группа LDAP — имя группы в LDAP
- Id проекта — числовой id проекта
- Роль — id роли проекта (
Owner,Writer,Reader,Autotestили пользовательская роль) - Админ — также выдать права админа установки
При входе через LDAP Tracera выставляет роли по Карте групп. Если человека пригласили или добавили вручную в Участники, эту локальную роль карта не меняет.
Правила входа
- Локальные пользователи с паролем Tracera продолжают входить по паролю. Этот email нельзя использовать для входа через LDAP
- При первом успешном входе через LDAP Tracera создаёт пользователя. Смена и восстановление пароля в Tracera для него недоступны
- Если выключить LDAP, пользователи без пароля в Tracera не смогут войти, пока LDAP снова не включат. С паролем в Tracera вход работает как обычно
См. также: Роли и доступ.