LDAP
启用 LDAP 后,用户可用目录账户登录(Active Directory 或其他 LDAP 服务器)。本地账户仍然可用。Bootstrap 管理员及其他本地应急访问密码保留在 Tracera 中。
打开 管理 → LDAP。
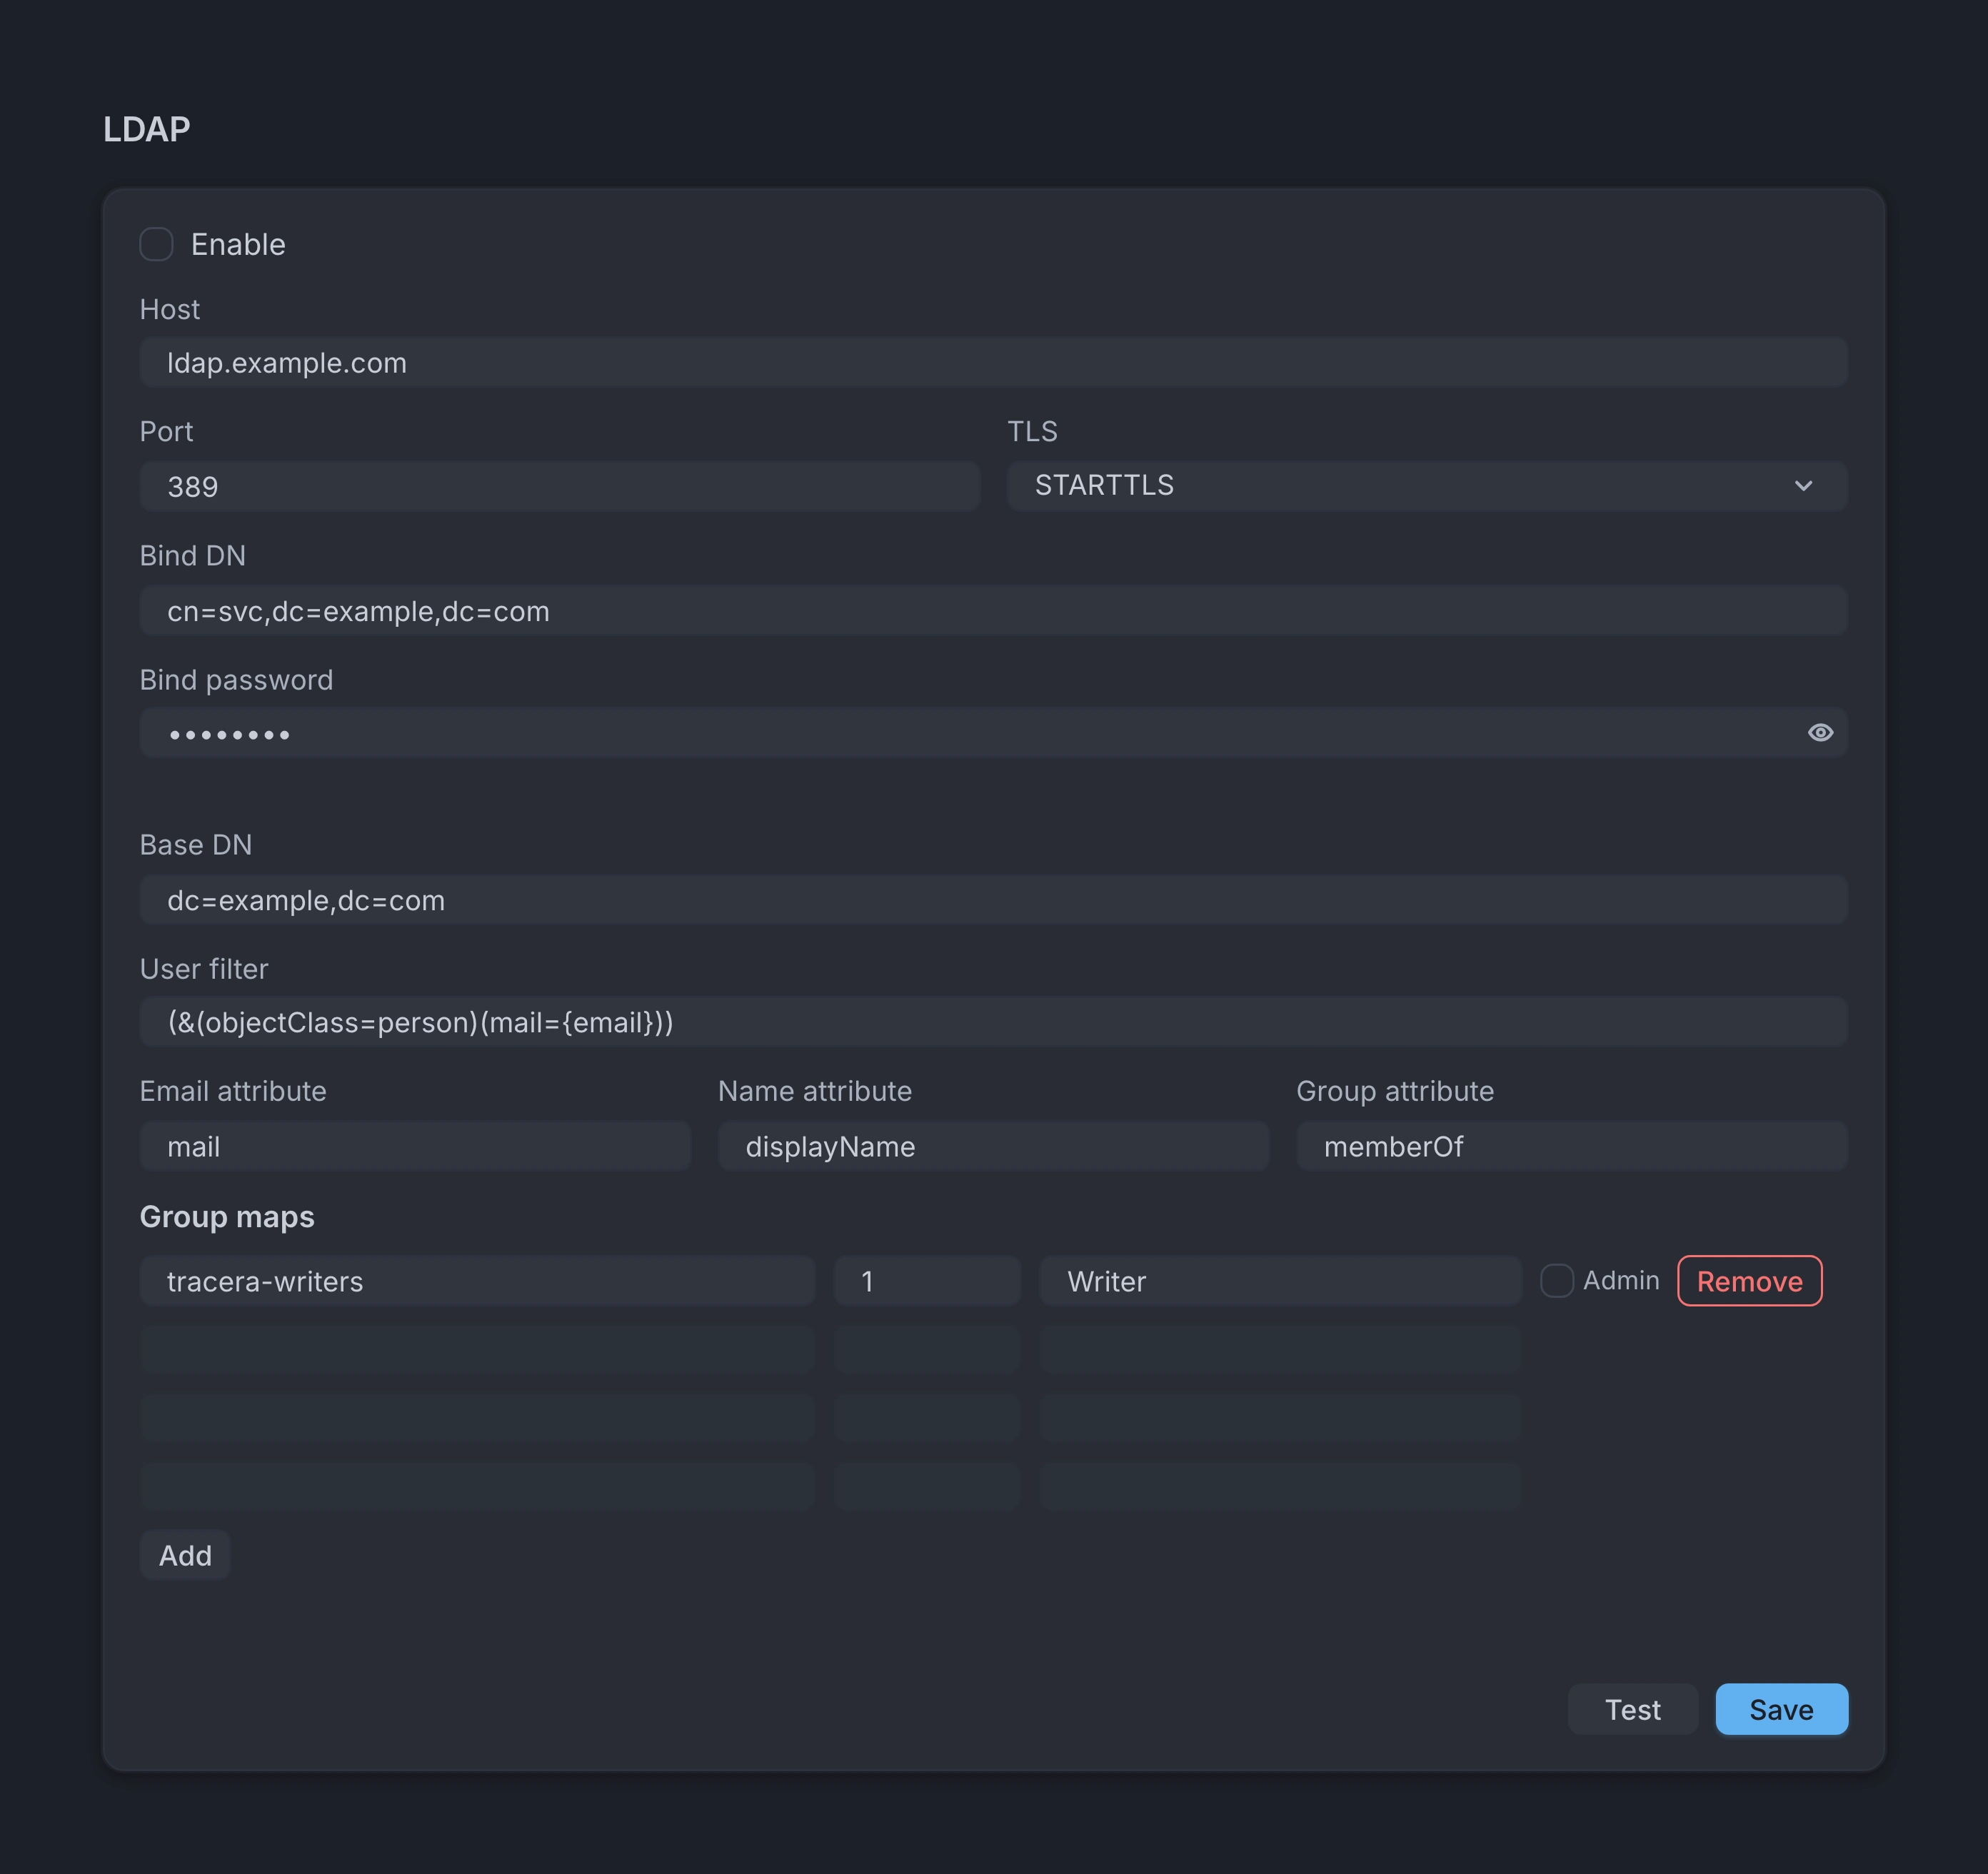
连接
DN(distinguished name)是 LDAP 条目的完整路径,例如
cn=svc,dc=example,dc=com。
- 启用 — 开启 LDAP 登录
- 主机、端口 与 TLS — LDAP 服务器地址;TLS 可选
无、STARTTLS 或 LDAPS - 绑定 DN — 用于在 LDAP 中搜索的服务账号路径
- 绑定密码 — 绑定 DN 中账号的密码。留空则保留当前密码
- Base DN — 用户搜索起始路径
- 用户过滤器 — 必须包含
{email}(登录时替换为邮箱) - 邮箱属性、姓名属性 与 组属性 — 默认分别为
mail、displayName、memberOf
首次启用前先点击 测试,再点击 保存。
组映射
在 组映射 下,将 LDAP 组映射到项目角色:
- LDAP 组 — LDAP 中的组名
- 项目 id — 数字项目 id
- 角色 — 项目角色 id(
Owner、Writer、Reader、Autotest或自定义角色) - 管理员 — 同时授予实例管理员权限
通过 LDAP 登录时,Tracera 按 组映射 设置角色。若有人是邀请来的,或你在 成员 里手动添加,该本地角色保持不变。映射不会覆盖它。
登录规则
- 拥有 Tracera 密码的本地用户仍用密码登录。该邮箱不能再通过 LDAP 登录
- 首次通过 LDAP 登录成功时,Tracera 会创建该用户。该账号无法在 Tracera 中改密或恢复密码
- 关闭 LDAP 后,没有 Tracera 密码的用户在重新开启前无法登录。有 Tracera 密码的用户仍可照常登录
相关:角色与访问。