LDAP
LDAP चालू करें ताकि उपयोगकर्ता अपनी निर्देशिका के खातों से साइन इन कर सकें (Active Directory या कोई अन्य LDAP सर्वर)। स्थानीय खाते उपलब्ध रहते हैं। Bootstrap एडमिन और अन्य स्थानीय आपातकालीन-पहुँच पासवर्ड Tracera में रहते हैं।
एडमिन → LDAP खोलें।
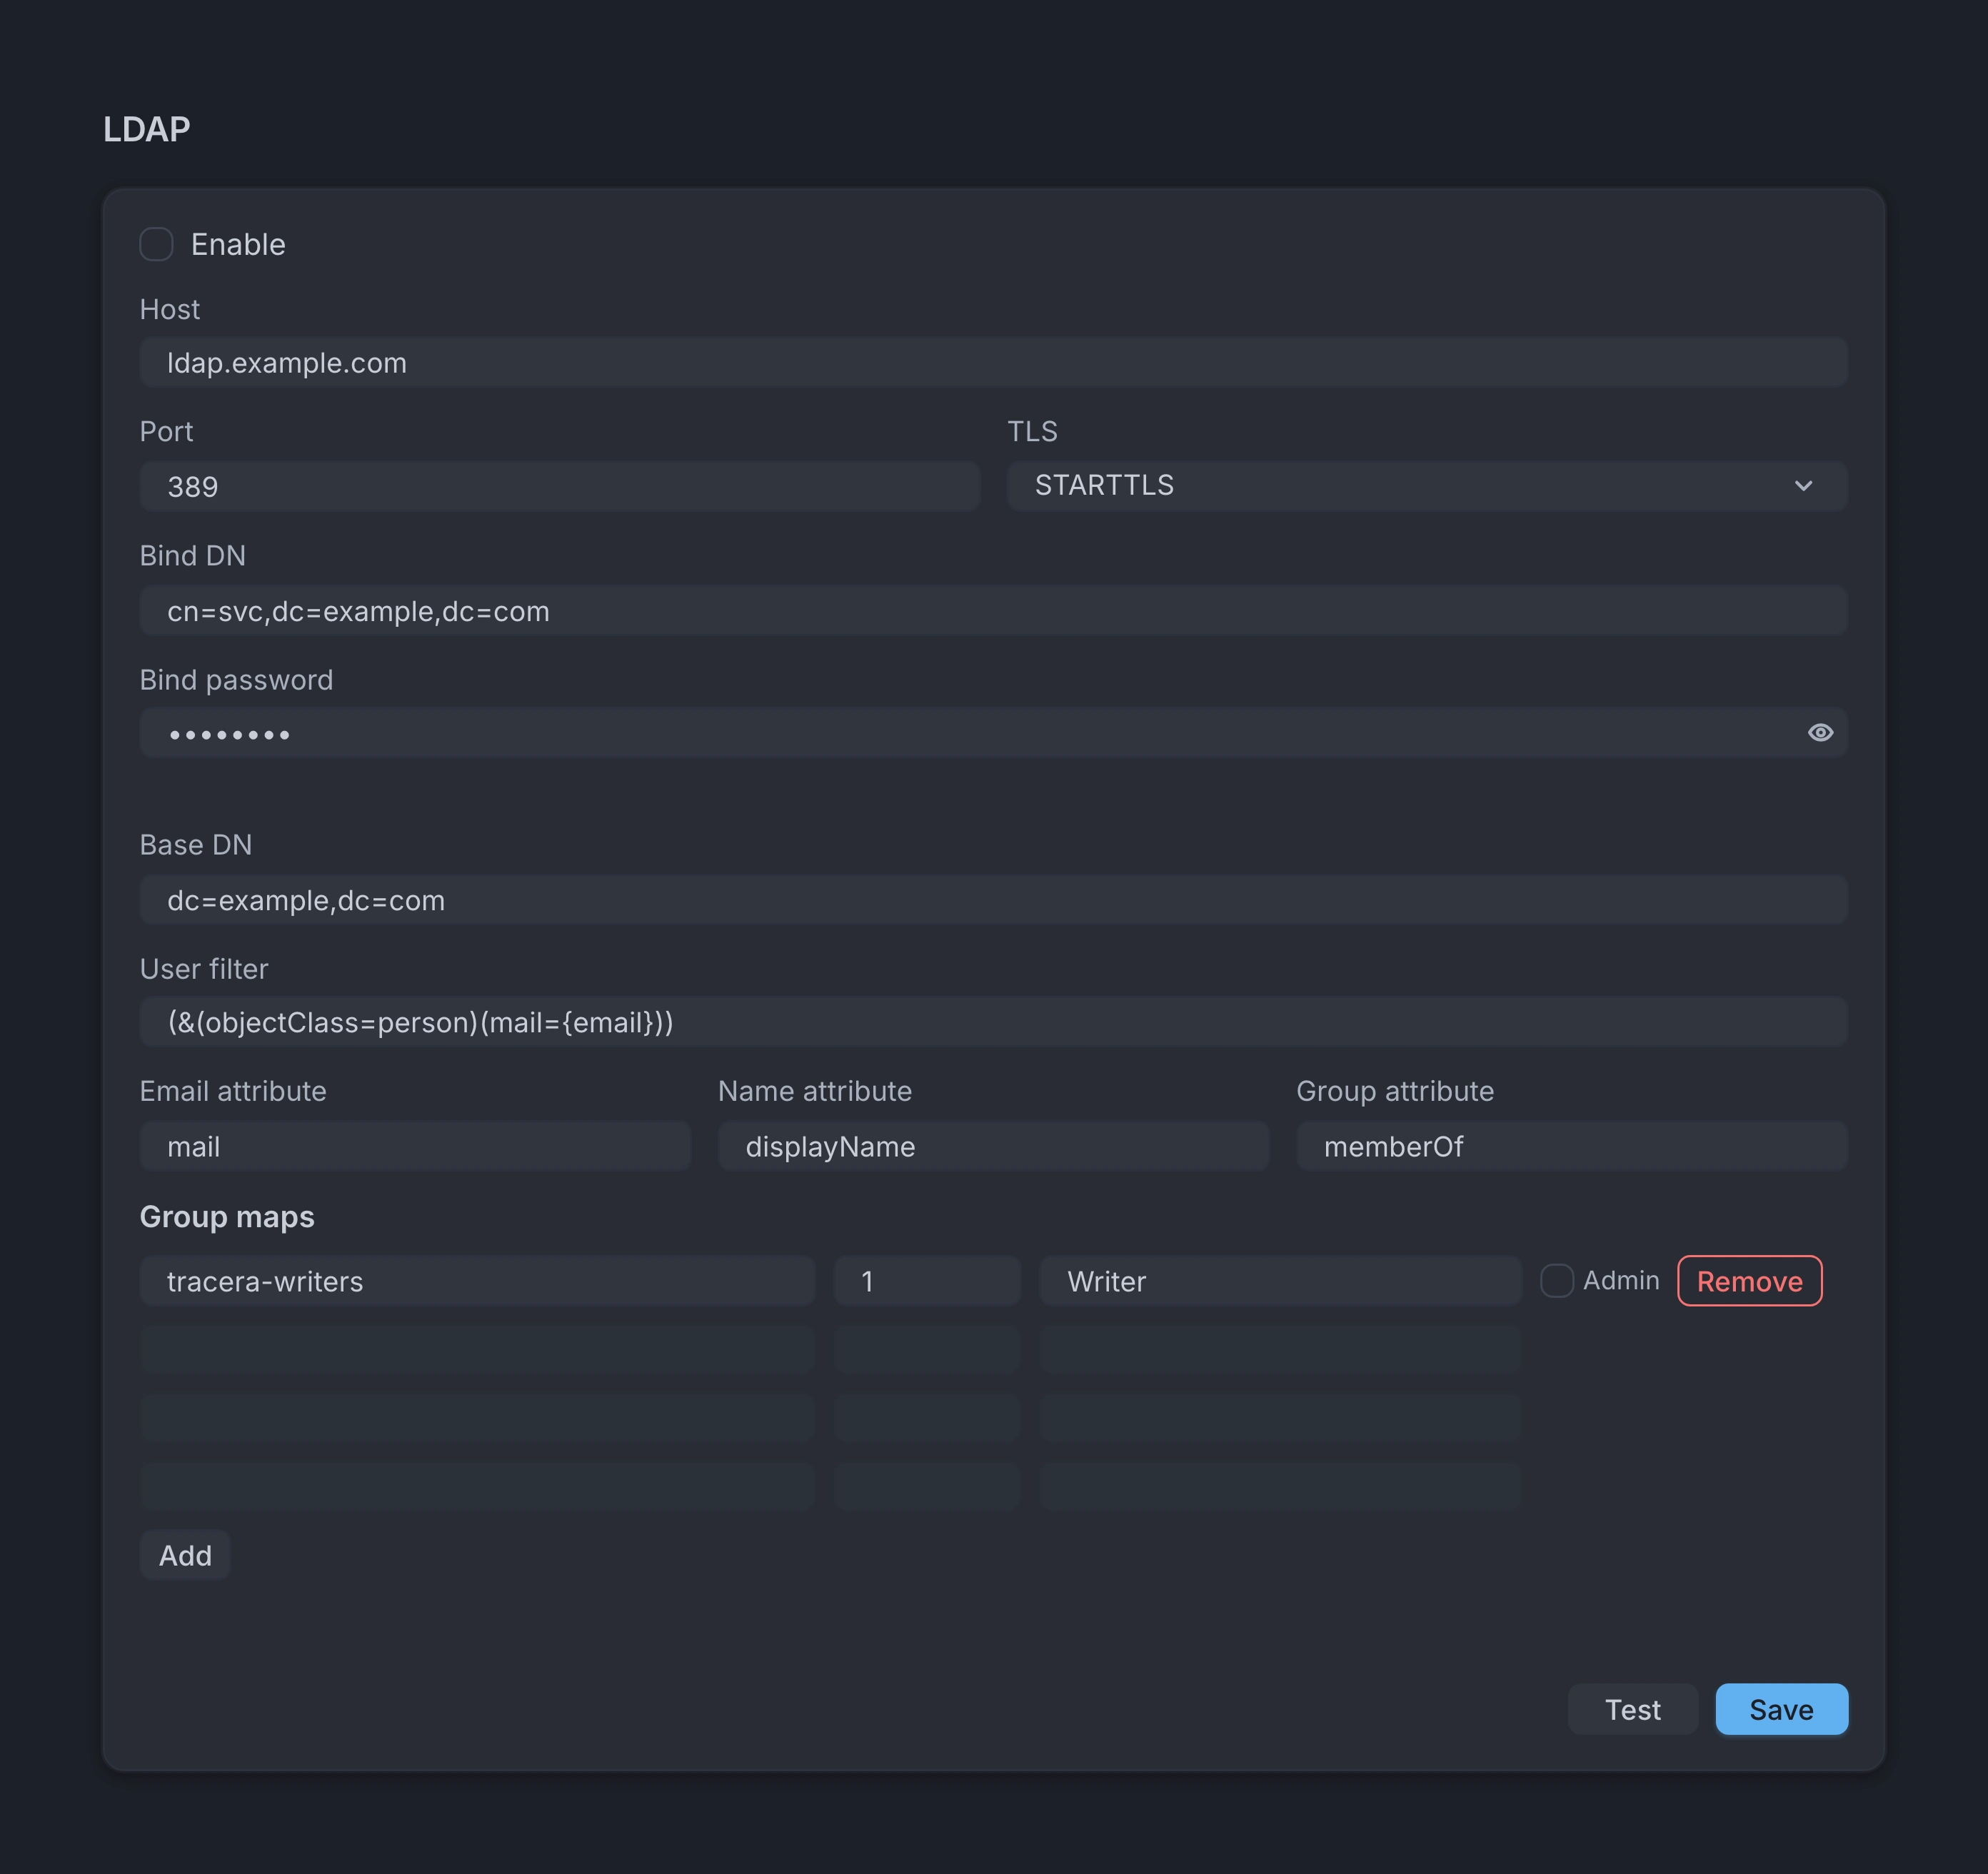
कनेक्शन
DN (distinguished name) LDAP एंट्री का पूरा पथ है, उदाहरण
cn=svc,dc=example,dc=com।
- सक्षम करें — LDAP साइन-इन चालू करता है
- होस्ट, पोर्ट, और TLS — LDAP सर्वर का पता; TLS में
कोई नहीं, STARTTLS, या LDAPS - Bind DN — LDAP खोज के लिए सेवा खाते का पथ
- Bind पासवर्ड — Bind DN वाले खाते का पासवर्ड। वर्तमान पासवर्ड रखने के लिए फ़ील्ड खाली छोड़ें
- Base DN — वह पथ जहाँ से उपयोगकर्ता खोज शुरू होती है
- उपयोगकर्ता फ़िल्टर — इसमें
{email}होना चाहिए (लॉगिन ईमेल से भरता है) - ईमेल गुण, नाम गुण, और समूह गुण — डिफ़ॉल्ट
mail,displayName, औरmemberOf
पहली बार सक्षम करने से पहले जाँचें, फिर सहेजें दबाएँ।
समूह मैप
समूह मैप के अंतर्गत LDAP समूह को प्रोजेक्ट भूमिका से जोड़ें:
- LDAP समूह — LDAP में समूह का नाम
- प्रोजेक्ट id — संख्यात्मक प्रोजेक्ट id
- भूमिका — प्रोजेक्ट भूमिका id (
Owner,Writer,Reader,Autotest, या कस्टम भूमिका) - एडमिन — इंस्टेंस एडमिन भी दें
LDAP साइन-इन पर Tracera समूह मैप से भूमिकाएँ लगाता है। अगर किसी को आमंत्रित किया गया या सदस्य में हाथ से जोड़ा गया, तो वह स्थानीय भूमिका वैसी ही रहती है। मैप उसे नहीं बदलता।
साइन-इन नियम
- जिन स्थानीय उपयोगकर्ताओं के पास Tracera पासवर्ड है, वे पासवर्ड से ही लॉगिन करते हैं। वह ईमेल LDAP से साइन इन नहीं कर सकता
- पहली सफल LDAP साइन-इन पर Tracera उपयोगकर्ता बनाता है। उस खाते के लिए Tracera में पासवर्ड बदलना और पुनर्स्थापन उपलब्ध नहीं है
- LDAP बंद करने पर जिनके पास Tracera पासवर्ड नहीं है, वे तब तक साइन इन नहीं कर सकते जब तक LDAP फिर से चालू न हो। जिनके पास Tracera पासवर्ड है, वे सामान्य रूप से साइन इन कर सकते हैं
संबंधित: भूमिकाएँ और पहुँच।