LDAP
فعّل LDAP ليتمكن المستخدمون من تسجيل الدخول بحسابات الدليل (Active Directory أو خادم LDAP آخر). تبقى الحسابات المحلية متاحة. يبقى مسؤول الإقلاع وكلمات مرور الوصول الطارئ المحلية الأخرى في Tracera.
افتح الإدارة → LDAP.
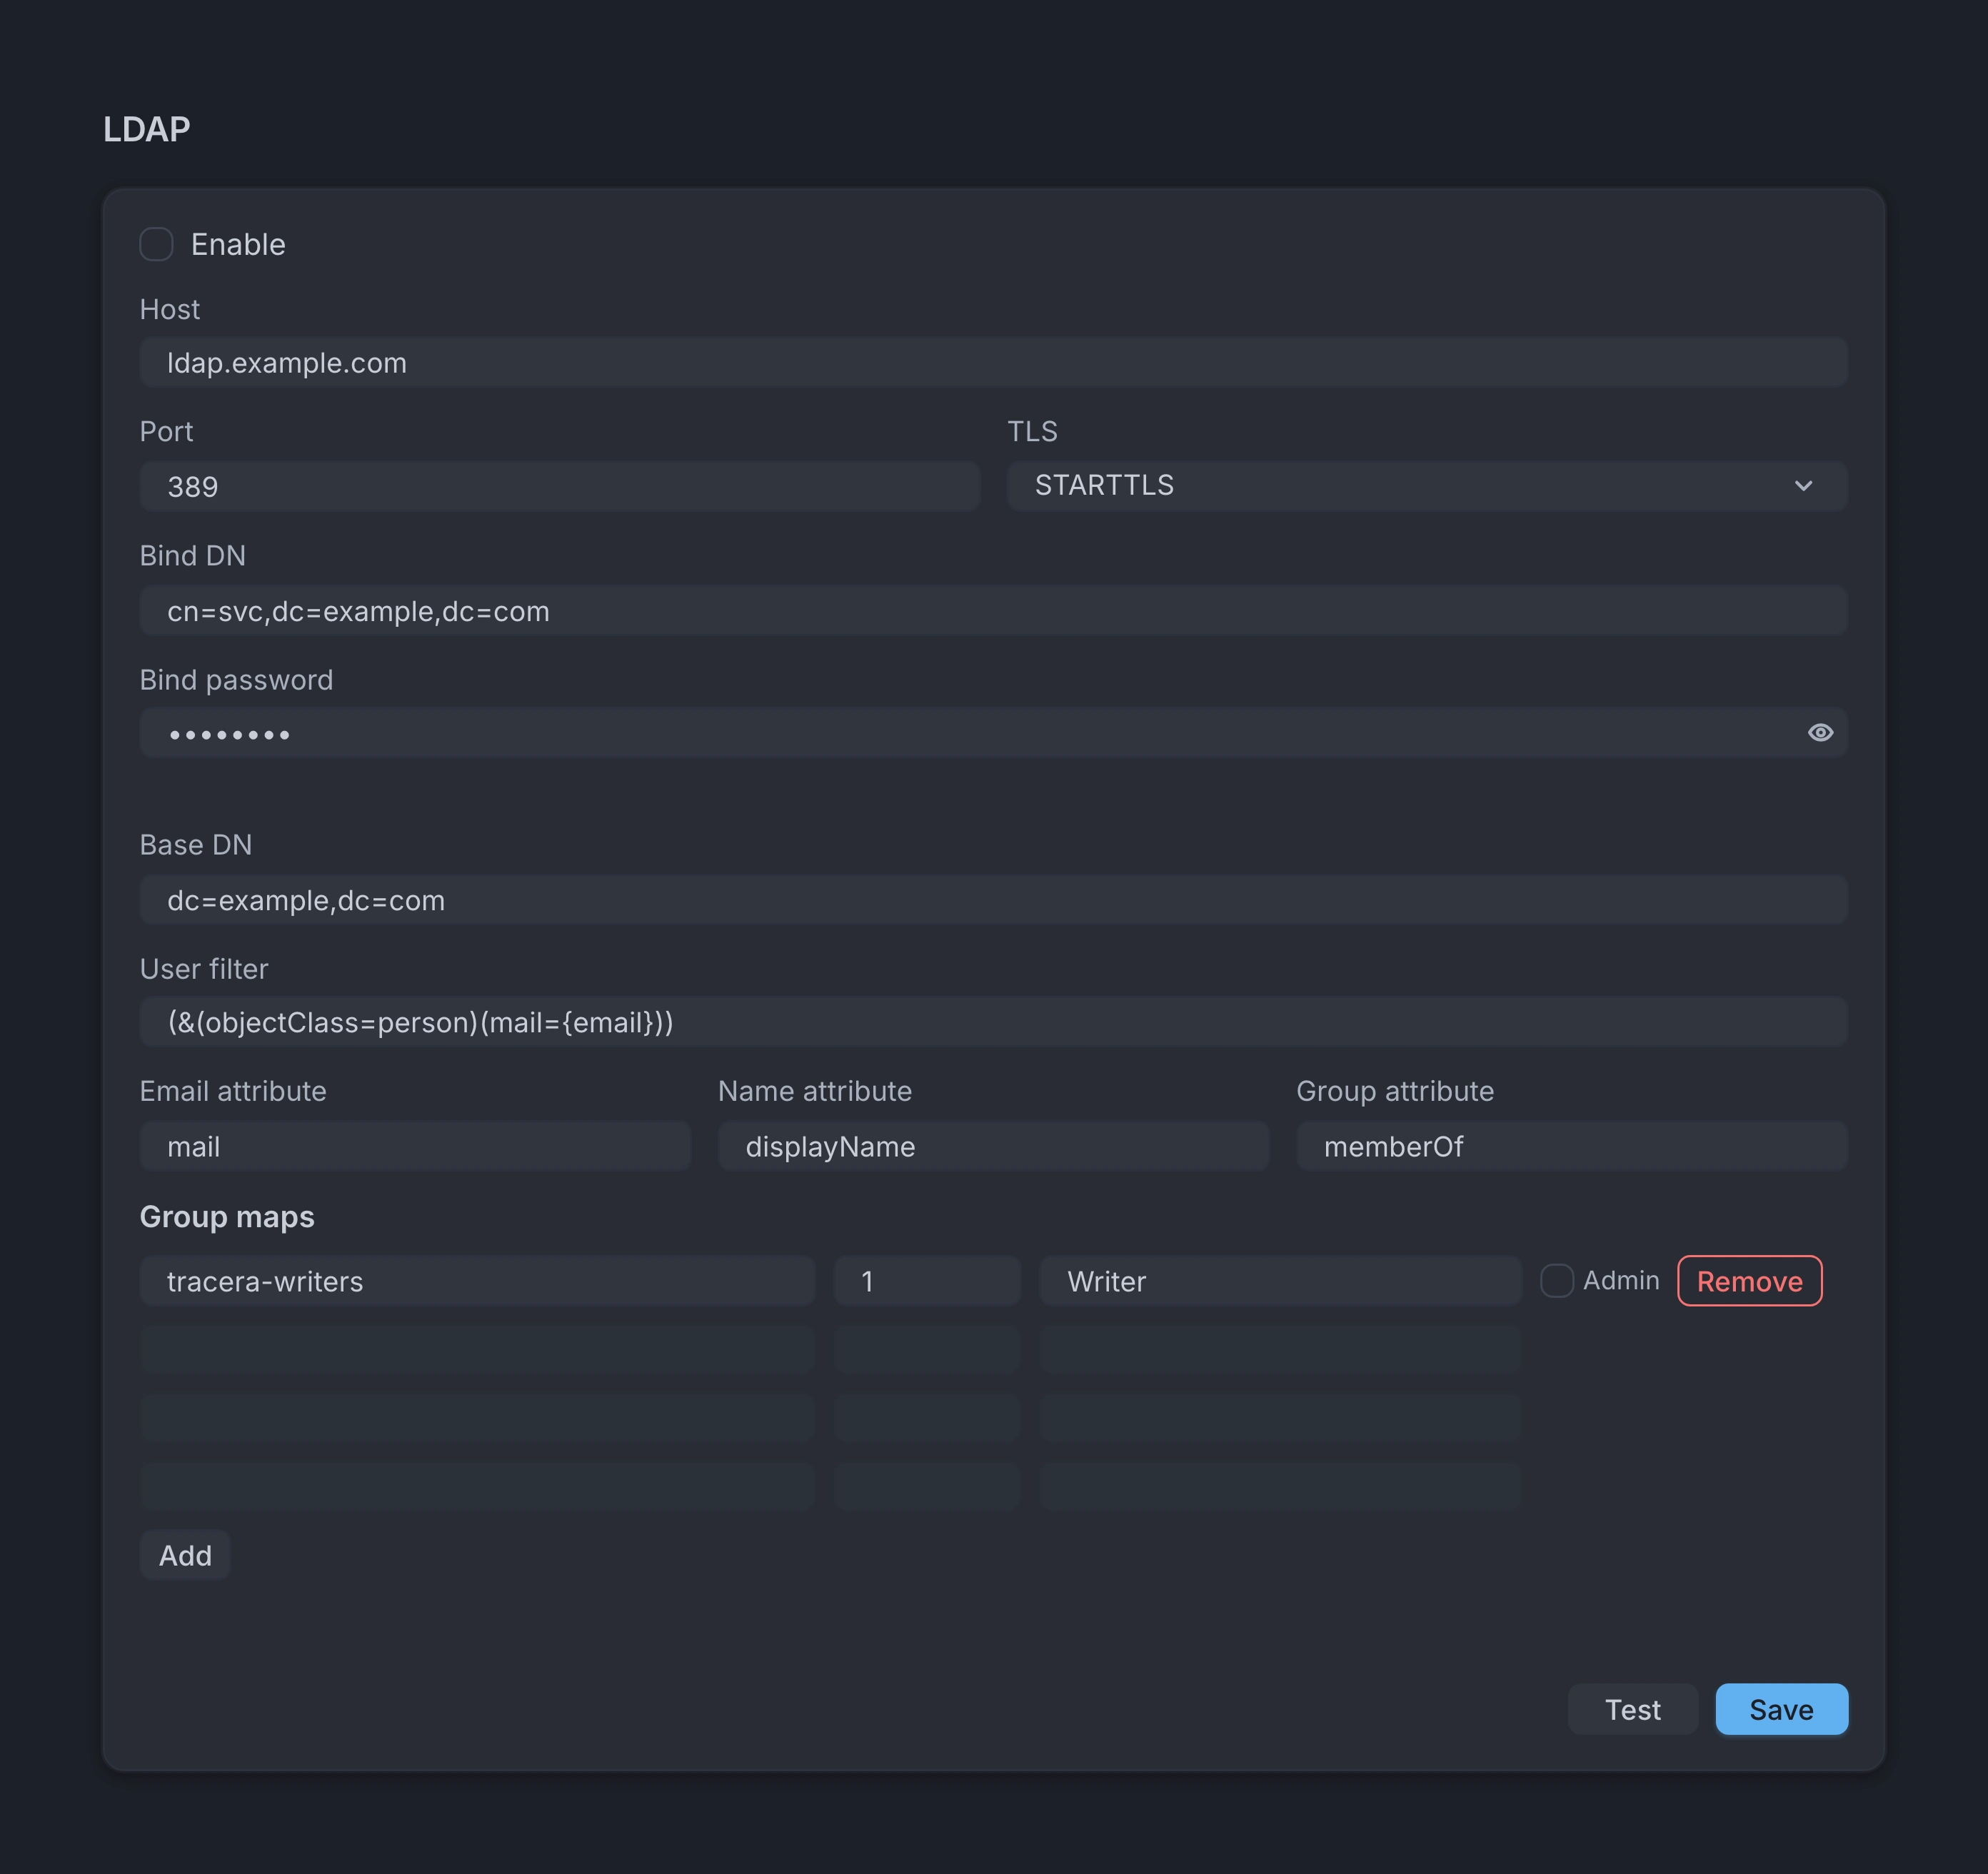
الاتصال
DN (distinguished name) هو المسار الكامل لإدخال LDAP، مثلاً
cn=svc,dc=example,dc=com.
- تفعيل — يشغّل تسجيل الدخول عبر LDAP
- المضيف والمنفذ وTLS — عنوان خادم LDAP؛ TLS هو
بدونأو STARTTLS أو LDAPS - Bind DN — مسار حساب الخدمة المستخدم للبحث في LDAP
- كلمة مرور الربط — كلمة مرور الحساب في Bind DN. اترك الحقل فارغاً للإبقاء على كلمة المرور الحالية
- Base DN — المسار الذي يبدأ منه البحث عن المستخدمين
- مرشح المستخدم — يجب أن يتضمن
{email}(يُستبدل ببريد تسجيل الدخول) - سمة البريد وسمة الاسم وسمة المجموعة — الافتراضي
mailوdisplayNameوmemberOf
قبل أول تفعيل اضغط اختبار، ثم حفظ.
تعيين المجموعات
تحت تعيين المجموعات، اربط مجموعة LDAP بدور في المشروع:
- مجموعة LDAP — اسم المجموعة في LDAP
- معرّف المشروع — معرّف المشروع الرقمي
- الدور — معرّف دور المشروع (
OwnerأوWriterأوReaderأوAutotestأو دور مخصص) - مسؤول — منح صلاحية مسؤول المثيل أيضاً
عند تسجيل الدخول عبر LDAP تطبّق Tracera الأدوار من تعيين المجموعات. إذا دعوت شخصاً أو أضفته يدوياً تحت الأعضاء، يبقى ذلك الدور المحلي كما هو. التعيين لا يستبدله.
قواعد تسجيل الدخول
- المستخدمون المحليون بكلمة مرور Tracera يبقون على تسجيل الدخول بكلمة المرور. لا يمكن لذلك البريد تسجيل الدخول عبر LDAP أيضاً
- عند أول تسجيل دخول ناجح عبر LDAP تنشئ Tracera المستخدم. تغيير كلمة المرور واستعادتها في Tracera غير متاحين لهذا الحساب
- إذا أوقفت LDAP، المستخدمون بلا كلمة مرور في Tracera لا يستطيعون الدخول حتى يُفعَّل LDAP مجدداً. من لديهم كلمة مرور في Tracera يدخلون كالمعتاد
ذات صلة: الأدوار والوصول.